 P4 Software
/
activoHQ - Español
P4 Software
/
activoHQ - Español
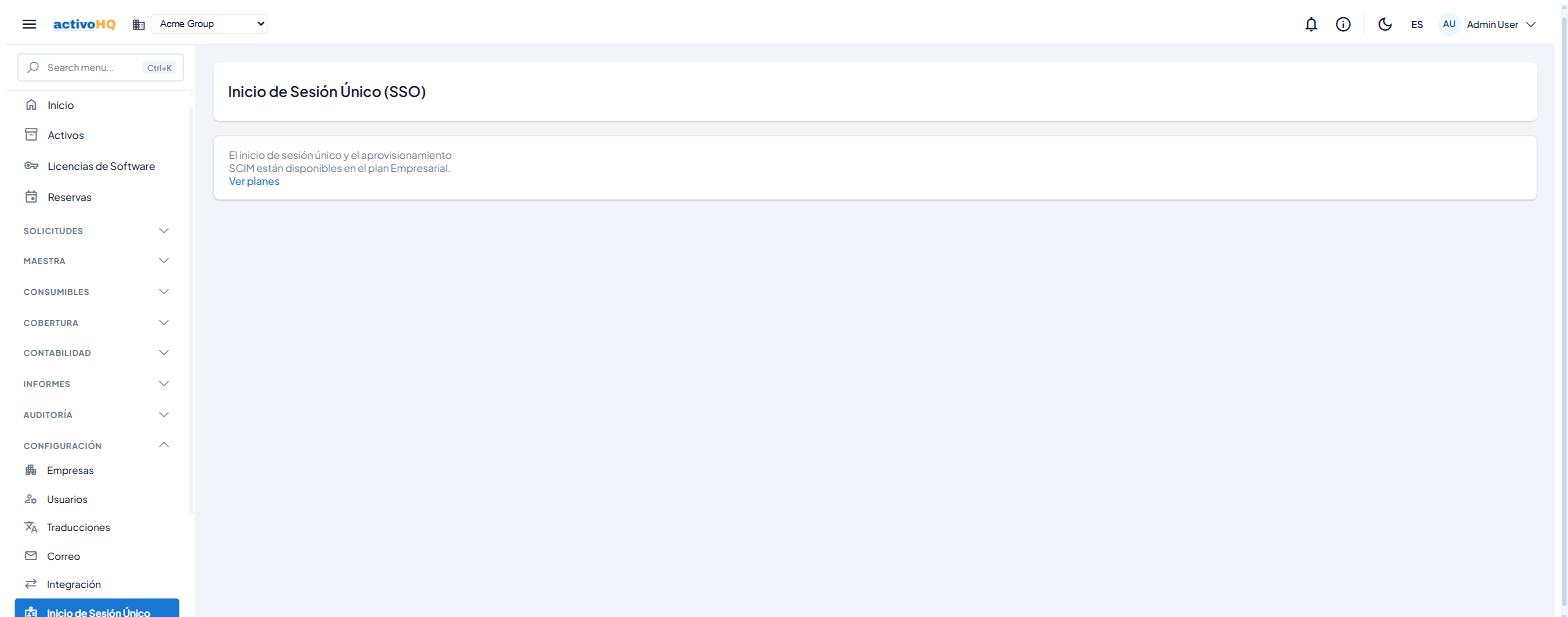
La pantalla Inicio de Sesión Único (SSO) conecta activoHQ con el proveedor de identidad de su empresa. Tiene dos partes independientes:
Disponibilidad: ambas funciones son parte de los planes Empresarial (Enterprise) y Gobierno. Con otro plan, la pantalla muestra el aviso correspondiente y el enlace Ver planes.
Configuración > Inicio de Sesión Único
URL directa: /settings/sso
| Término | Definición |
|---|---|
| Proveedor de identidad | El sistema que autentica a sus Empleados (Entra ID, Okta, Google Workspace, etc.). |
| Autoridad | Dirección del proveedor OIDC, por ejemplo https://login.microsoftonline.com/{tenant-id}/v2.0. |
| ID de Cliente / Secreto de Cliente | Credenciales que su proveedor entrega al registrar activoHQ como aplicación. |
| URI de redirección | Dirección a la que el proveedor devuelve al usuario tras autenticarse. activoHQ la muestra en pantalla para que la registre tal cual. |
| SCIM 2.0 | Estándar de aprovisionamiento de usuarios (RFC 7643/7644). |
| Token de portador SCIM | Clave que su proveedor de identidad usa para llamar a activoHQ. Se muestra una sola vez. |
https://suempresa.activohq.cloud/signin-oidc.Al editar más adelante, el campo Secreto de Cliente aparece con puntos e indica que permanece sin cambios: escriba un valor nuevo solo si desea reemplazarlo.
https://suempresa.activohq.cloud/scim/v2El proveedor de identidad puede listar, consultar, crear, actualizar y desactivar usuarios de activoHQ mediante el recurso Users de SCIM 2.0. La búsqueda admite el filtro por nombre de usuario y paginación.
Cuando un usuario nuevo se autentica por SSO pero no existe en activoHQ, el acceso se rechaza: la creación de cuentas es responsabilidad del aprovisionamiento SCIM, no del Inicio de sesión. activoHQ reconoce a la persona por la dirección de correo que envía el proveedor, por lo que el Correo del usuario en activoHQ debe coincidir con ella.
| Campo | Tipo | Obligatorio | Descripción | Validación |
|---|---|---|---|---|
| Habilitar Inicio de sesión único | Casilla de verificación | No | Activa el acceso por OIDC para toda la cuenta. | Requiere el plan Empresarial o Gobierno. |
| Autoridad | Texto | Sí (con SSO activo) | Dirección del proveedor OIDC. | Debe ser una dirección válida y de acceso público de su proveedor. Use la forma https://; de lo contrario se rechaza el guardado con el mensaje La autoridad debe ser una URL HTTPS válida y accesible públicamente. o no se podrá contactar al proveedor cuando alguien inicie sesión. |
| ID de Cliente | Texto | Sí (con SSO activo) | Identificador de la aplicación registrada. | Ninguna. |
| Secreto de Cliente | Texto | Sí (con SSO activo) | Secreto de la aplicación. Se guarda protegido y no vuelve a mostrarse. | Déjelo vacío para conservar el actual. |
| Token de portador SCIM | Generado | No | Clave de aprovisionamiento. | Se muestra una única vez al generarlo. |
La pantalla es de administración. Los usuarios con acceso de solo lectura ven el aviso Tiene acceso de solo lectura: la Configuración no puede modificarse.
MAIN o, si no existe, la primera por código.| Síntoma | Causa probable | Solución |
|---|---|---|
| La pantalla muestra el aviso de plan Empresarial. | El plan contratado no incluye SSO ni SCIM (solo Empresarial y Gobierno los incluyen). | Use Ver planes para actualizar la suscripción. |
| El proveedor rechaza la redirección tras autenticar. | La URI de redirección registrada no coincide exactamente con la que muestra activoHQ. | Copie la URI textualmente desde la pantalla y regístrela en el proveedor. |
| El usuario se autentica pero no puede entrar. | La cuenta no existe en activoHQ. | Aprovisiónela por SCIM o créela en Configuración > Usuarios. |
| El proveedor devuelve un error de autenticación en SCIM. | El token fue revocado o regenerado. | Genere un token nuevo y actualícelo en el proveedor. |
| El filtro de búsqueda de SCIM devuelve error. | El proveedor envía una expresión de filtro no soportada. | Solo se admite la búsqueda exacta por nombre de usuario. |
¿Te resultó útil esta página?